Log yönetimi ekranları yalnızca saldırı olduğunda bakılacak kayıtlar değildir; kurumun dijital faaliyetlerinin izini oluştururlar. Loglar yalnızca bir saldırı gerçekleştiğinde incelenecek teknik kayıtlar değildir. Kullanıcı işlemleri, sistem hareketleri ve uygulama olayları kurumun dijital faaliyetlerine ilişkin önemli bir iz bırakır. Bu nedenle log yönetiminde önce hangi sistemlerin kayıt ürettiği ve hangi kayıtların kritik olduğu belirlenmelidir. Ardından bu verilerin merkezi olarak toplanması, saklanması ve gerektiğinde analiz edilebilmesi planlanabilir.
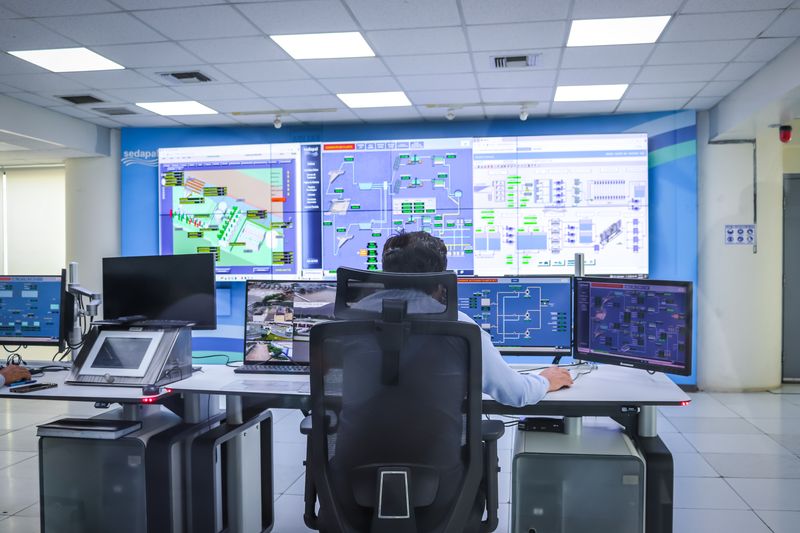
SIEM yaklaşımı burada güvenlik görünürlüğü ile yönetişim ihtiyacını bir araya getirir. Özellikle denetim ve uyumluluk gereksinimleri bulunan kurumlarda kayıtların bütünlüğü ve erişilebilirliği de önem taşır. İyi bir log mimarisi yalnızca daha fazla veri toplamaz; doğru veriyi, doğru süreyle ve doğru kişilerin erişebileceği şekilde yönetir.
Log yönetiminde saklama süresi kadar erişim yetkileri ve kayıtların bütünlüğü de önemlidir. Hangi ekiplerin hangi kayıtlara erişebileceği ve gerektiğinde bu kayıtların nasıl kullanılacağı önceden tanımlandığında log altyapısı daha düzenli bir yönetişim aracına dönüşür. Bu yaklaşım aynı zamanda güvenlik ekiplerinin günlük operasyon yükünü azaltarak kritik olaylara daha fazla odaklanmasına yardımcı olabilir.
Merkezi loglama, SIEM ve uyumluluk ihtiyaçlarınızı birlikte değerlendirmek için SymPRO ve Logsign çözüm alanlarını inceleyebilirsiniz.